D[AI]NGEN Desktop — Version packagée lancée le 21 octobre 2026 · Disponible pour les déploiements qualifiésDemander une installation →

INVESTISSEURS

Une nouvelle frontière de sécurité pour l’IA en entreprise.

L’IA transforme la manière dont les employés interagissent avec les données de l’entreprise. Le problème de sécurité ne consiste pas seulement à savoir si un utilisateur est autorisé à accéder à une information, mais si une application ou un agent IA doit hériter du même accès. D[AI]NGEN est construit autour de cette distinction.

LE CHANGEMENT

L’IA crée une nouvelle frontière d’autorisation.

Les systèmes de sécurité d’entreprise prennent traditionnellement leurs décisions d’accès autour des utilisateurs, des applications, des appareils et des services.

L’IA introduit un contexte différent.

Un employé peut légitimement accéder à des fichiers internes, des informations financières, des dossiers clients ou d’autres ressources de l’entreprise. Cela ne signifie pas automatiquement que chaque application ou agent IA utilisé par cet employé doit recevoir le même accès.

Lorsque l’autorisation utilisateur et l’autorisation de l’IA sont traitées comme une seule décision, une nouvelle frontière de sécurité fait défaut.

D[AI]NGEN se concentre sur cette frontière.

LA THÈSE PRODUIT

Accès utilisateur ≠ accès de l’IA.

La sécurité d’entreprise traditionnelle demande si un utilisateur, une application, un appareil ou un service peut accéder à une ressource.

L’IA introduit une autre question : le workflow IA doit-il recevoir les mêmes informations que celles accessibles à l’utilisateur ?

D[AI]NGEN existe pour répondre à cette seconde question.

LE MODÈLE DE FRONTIÈRE

L’accès de l’IA doit être une décision de sécurité distincte.

D[AI]NGEN repose sur un principe simple : « L’accès de l’IA n’est pas l’accès utilisateur. »

La direction de la plateforme consiste à placer une frontière de contrôle distincte entre les données de l’entreprise et l’IA.

Le modèle de sécurité public D[AI]NGEN considère l’identité, les données, la destination et la policy avant qu’une décision de sécurité soit prise.

Il s’agit du modèle de sécurité conceptuel D[AI]NGEN. Les capacités individuelles ne sont présentées comme disponibles qu’après validation.

  • Identité
  • Données
  • Destination
  • Policy
Données de l’entreprise
D[AI]NGEN
Contexte / Policy
Décision
IA

ALLOW

Autoriser conceptuellement l’interaction.

REDACT

Retirer conceptuellement le contenu sensible avant de poursuivre.

DENY

Empêcher conceptuellement l’interaction.

VISION PRODUIT

La frontière en mouvement.

Cet aperçu conceptuel de 30 secondes illustre le problème d’accès autour duquel D[AI]NGEN est construit.

Aperçu conceptuel du produit. Les capacités produit individuelles ne sont publiées qu’après validation.

Aperçu de la frontière de sécurité D[AI]NGENUn bref aperçu conceptuel expliquant pourquoi l’accès utilisateur et l’accès de l’IA doivent être traités comme des décisions distinctes.

LE POINT D’ENTRÉE

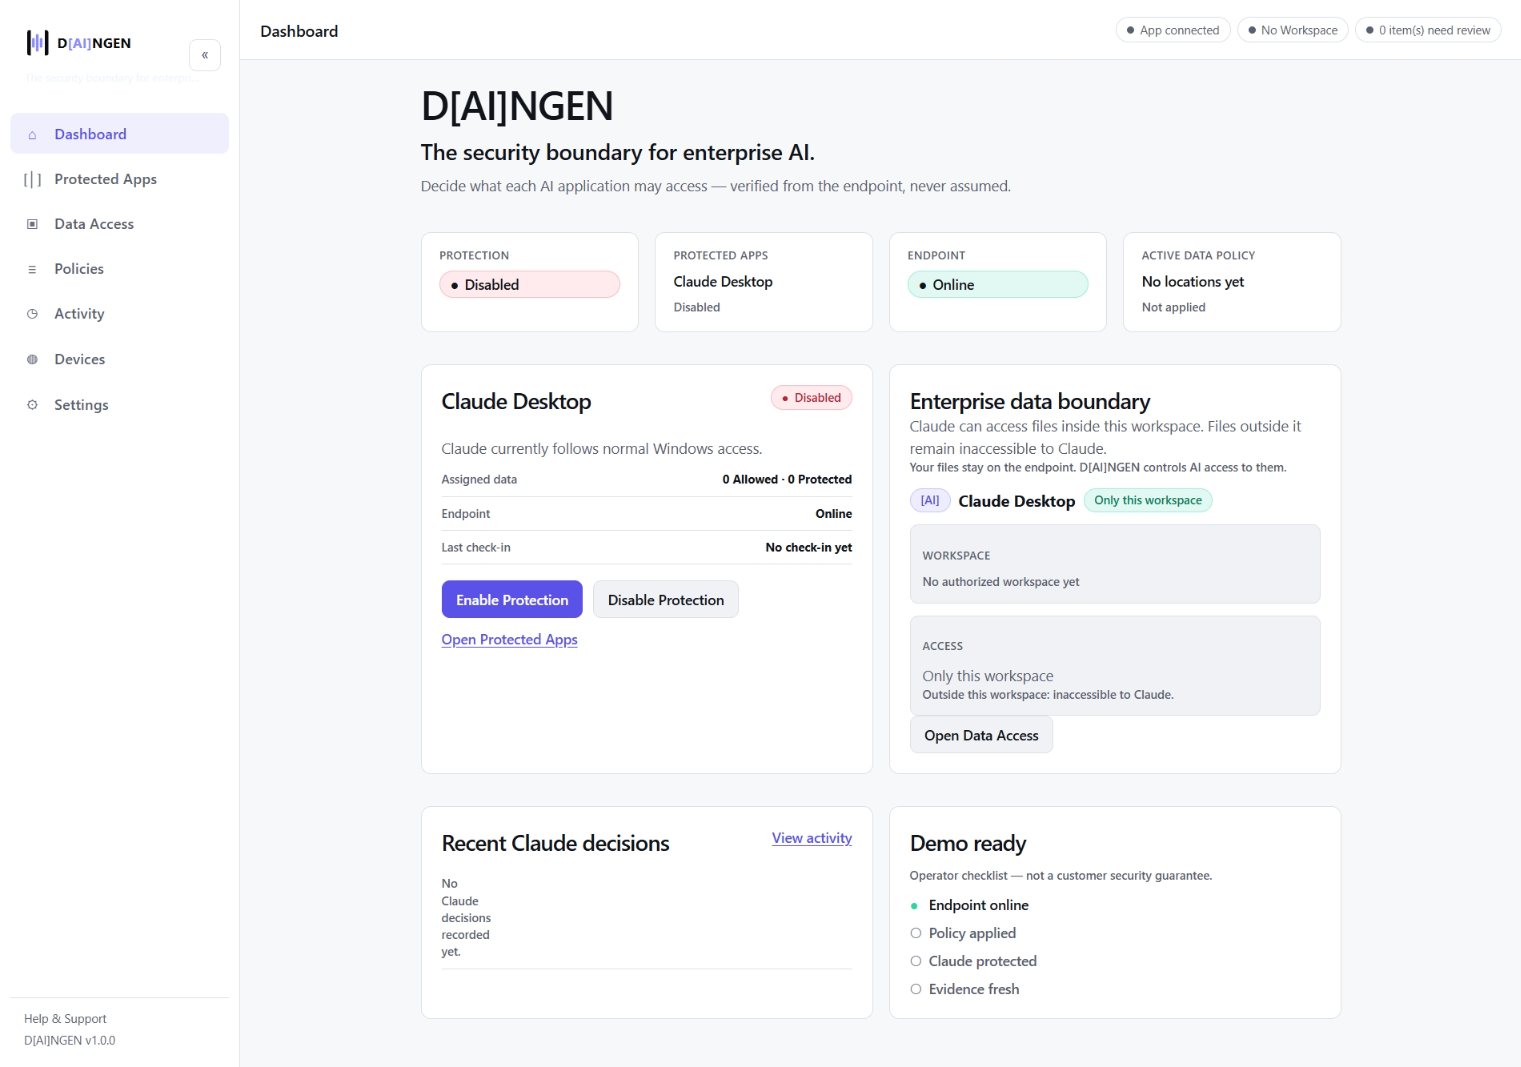
L’extension navigateur est la surface produit actuelle.

L’extension navigateur D[AI]NGEN est la première surface produit disponible et la première expression concrète du modèle de frontière d’accès spécifique à l’IA.

Elle transpose le modèle produit aux workflows IA dans le navigateur tout en préservant la distinction entre ce à quoi l’utilisateur peut accéder et ce à quoi l’IA devrait être autorisée à accéder.

Tableau de bord de l’extension navigateur D[AI]NGEN

DISPONIBLE MAINTENANT · ACCÈS PRIVÉ

Extension navigateur

La surface produit D[AI]NGEN actuelle.

LE MODÈLE DE CONTRÔLE ENDPOINT

L’accès IA spécifique sous Windows est la primitive produit centrale.

Le modèle endpoint est simple : l’employé conserve son accès normal, tandis que chaque application IA reçoit son propre périmètre indépendant et plus restreint.

L’approbation est limitée à une application IA précise. Claude approuvé ne signifie pas Gemini approuvé ; Gemini approuvé ne signifie pas ChatGPT approuvé.

Finance.xlsx

UTILISATEURAUTORISÉ
ClaudeAPPROUVÉ
GeminiNON APPROUVÉ AUTOMATIQUEMENT
ChatGPTNON APPROUVÉ AUTOMATIQUEMENT

Chaque application IA reçoit son propre périmètre d’accès.

MODULE PRODUIT

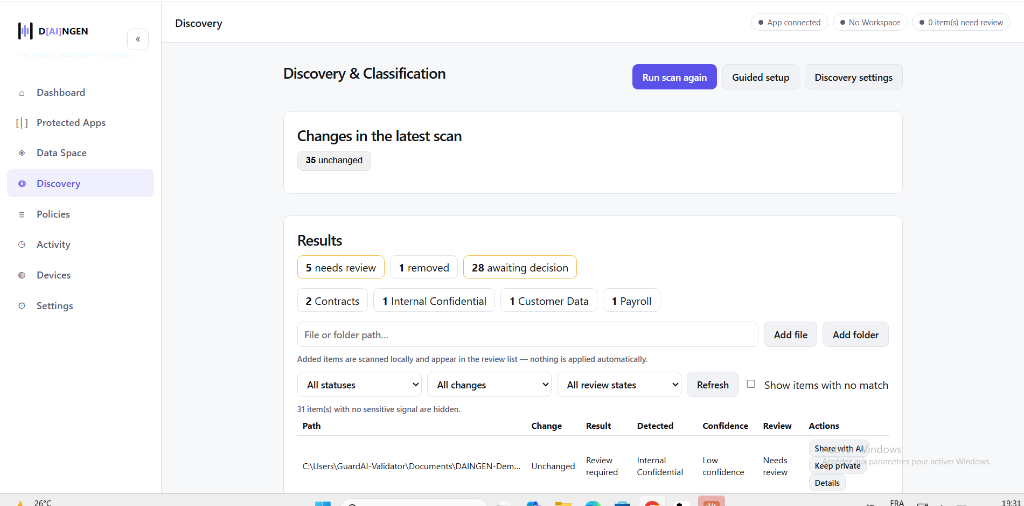
Discovery & Classification transforme les résultats d’analyse en recommandations révisables.

Discovery identifie localement les fichiers, dossiers et signaux de sensibilité pertinents pour l’IA, puis place les éléments nécessitant une attention dans un flux de validation administrateur.

Commercialement, cela réduit le besoin de cartographier manuellement chaque ressource tout en préservant l’autorité de l’administrateur.

Discovery recommande. L’administrateur décide. Rien n’est appliqué automatiquement.

L’ADMIN CONTRÔLE LE SCAN

SCAN LOCAL

Analyse et nouvelle analyse de fichiers et dossiers pertinents pour l’IA dans l’environnement gouverné.

RÉSULTATS PAR ÉTAT DE REVUE

Les résultats regroupent les éléments inchangés, supprimés, nécessitant une revue ou en attente de décision.

CATÉGORIES & SIGNAUX

Catégories
Signaux de sensibilité
En attente de décision

Discovery recommande. L’administrateur décide. Rien n’est appliqué automatiquement.

Résultats d’analyse et états de revue Discovery & Classification de D[AI]NGEN

Capture produit fournie par le fondateur montrant les résultats regroupés par état de revue. Le module est orienté recommandation et revue.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Workflow de revue Discovery

Le module Discovery & Classification prend en charge l’analyse et la nouvelle analyse locales, les résultats regroupés, les catégories et signaux de sensibilité, ainsi que les états de revue administrateur avant effet de policy.

La preuve est limitée au workflow visible d’analyse et de revue. Discovery recommande uniquement ; il n’autorise pas l’accès, ne crée pas de policy de manière autonome, ne remédie pas automatiquement et n’applique pas d’enforcement sans validation administrateur.

INDUSTRIALISATION

Pertinence de déploiement

Discovery prend en charge la configuration guidée et la revue administrateur sans changer qui contrôle la décision d’accès.

COUCHE D’ADMINISTRATION

La première fondation d’administration centralisée est validée.

Une première fondation de gestion centralisée a été validée : l’intention administrative peut être transmise à un poste rattaché et appliquée localement.

Le poste reste responsable de la réalité du système de fichiers local et de l’état d’application. L’administration centrale peut recevoir les métadonnées et la preuve produit nécessaires à la revue.

INTENTION ADMIN
POSTE RATTACHÉ
ÉTAT D’ACCÈS LOCAL
PREUVE PRODUIT

VALIDÉ · PÉRIMÈTRE LIMITÉ

Fondation initiale d’administration centralisée

Une première fondation d’administration centralisée a été validée : l’intention administrative peut être transmise à un poste rattaché et appliquée localement.

Il s’agit uniquement d’une fondation initiale. Elle n’établit ni gestion multi-postes complète, ni policy de groupe à grande échelle, ni workflow centralisé de demandes, ni orchestration de flotte.

EXÉCUTION

Le produit est passé d’une thèse à un cœur technique validé.

D[AI]NGEN est un cœur produit technique validé, en transition d’une Alpha/Preview fonctionnelle vers l’industrialisation B2B.

Ces preuves démontrent l’exécution produit et la maturité technique dans l’environnement actuellement évalué. Elles n’impliquent ni disponibilité générale ni déploiement de production à l’échelle d’une flotte.

CŒUR TECHNIQUE VALIDÉ
INDUSTRIALISATION B2B
ÉCHELLE

DISPONIBLE MAINTENANT

Navigateur

Workflows navigateur validés sur des surfaces IA majeures sélectionnées.

PREVIEW FONCTIONNELLE

Endpoint Windows

Accès Workspace spécifique à l’IA pendant que l’employé conserve son accès normal.

FONDATION VALIDÉE

Administration centrale

L’intention administrative peut atteindre un poste rattaché et être appliquée localement.

VALIDÉ DANS L’ÉVALUATION ACTUELLE

Fiabilité

La reprise, la réinitialisation, le reboot, la readiness navigateur/Desktop et les contrôles de session protégée ont été exercés dans l’environnement actuel.

VERSION PACKAGÉE · 21 OCT.

Version Desktop

La version packagée a été lancée le 21 octobre 2026 pour des déploiements qualifiés avec installation accompagnée. La maturité technique reste en Preview.

MODULES PRODUIT / VISION PLATEFORME

Cœur de contrôle d’accès. Gouvernance de la consommation en développement avancé.

D[AI]NGEN est présenté comme une couche de contrôle IA en entreprise étagée : contrôle actuel des applications/modèles et de l’accès aux données, module de revue Discovery, industrialisation B2B, et gouvernance des usages/coûts désormais en développement avancé.

La question « combien d’IA est consommée et à quel coût » est désormais couverte par des composants implémentés en développement avancé ; l’intégration live et l’enforcement complet restent à valider.

ACTUEL

CŒUR ACTUEL

  • Contrôle des applications et modèles IA
  • Accès aux données spécifique à l’IA
  • Discovery & Classification
  • Scan local / nouvelle analyse
  • États de revue et signaux de sensibilité
  • Protection navigateur validée
  • Windows Desktop · packaged release (Preview maturity)
  • Modèle Workspace protégé
  • Fondation d’administration centrale
  • Application au poste
  • Fondation décision / preuve
PLANIFIÉ

90 PROCHAINS JOURS

  • Packaging reproductible / déploiement
  • Installation guidée / onboarding pilote
  • Hardening et readiness pilote
  • Business Profile
  • Préférences de confidentialité
  • Inventaire applications, Workspaces et ressources élargi
  • Demandes d’accès
  • Accès temporaires, policies de groupe et exceptions
  • Couverture Discovery élargie
  • Couverture IA validée plus large
EN VALIDATION

DÉVELOPPEMENT AVANCÉ

  • Mesure de tokens via données fournisseur prises en charge
  • Attribution par poste + coûts calculés
  • Budgets, alertes et limites de dépense
  • À confirmer : intégration fournisseur live
  • À confirmer : attribution organisationnelle / livraison des alertes
  • À confirmer : enforcement E2E des dépenses
  • Plus tard : orchestration de flotte / redaction avancée / agents

Contrôlez ce que l’IA peut utiliser. Contrôlez ce à quoi l’IA peut accéder. Contrôlez la façon dont l’IA est consommée.

La gouvernance des usages et des coûts est en développement avancé ; les composants sont implémentés, mais l’intégration live et l’enforcement E2E restent à valider.

CHEMIN D’ÉCHELLE B2B

S’étendre sans changer le modèle d’accès.

La trajectoire d’extension conserve la même primitive centrale : des frontières d’accès spécifiques à l’IA sous autorité administrative.

La V1 peut fonctionner poste par poste. La fondation de policy centralisée est validée à un niveau initial ; les policies de groupe et l’orchestration de flotte restent en feuille de route.

DISPONIBLE

EXTENSION NAVIGATEUR

PREVIEW

FRONTIÈRE ENDPOINT

MODULE PRODUIT

DISCOVERY

FONDATION VALIDÉE

ADMIN CENTRALE

FEUILLE DE ROUTE

ÉCHELLE B2B

VALIDÉS AU FIL DU TEMPS

PLUS DE WORKFLOWS IA

DE LA THÈSE AU PRODUIT

La frontière fonctionne déjà.

La thèse D[AI]NGEN est représentée par des surfaces produit fonctionnelles et des comportements validés à périmètre limité. Il s’agit d’une preuve d’exécution, et non d’une affirmation selon laquelle chaque catégorie de capacité large serait déjà vérifiée.

DISPONIBLE MAINTENANT

Navigateur

Workflows validés avec des services IA sélectionnés dans le périmètre d’évaluation navigateur actuel.

PREVIEW FONCTIONNELLE

Desktop

Windows Preview validée avec accès Workspace spécifique à l’IA et contrôle du poste à périmètre limité.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Plateforme

Décisions à périmètre limité, validation de l’état produit, contrôles de readiness et preuve Alpha RC dans les flux évalués.

VALIDATION PRODUIT

Les preuves permettent désormais des affirmations produit plus précises.

La couche de validation actuelle est volontairement bornée. Elle décrit des comportements observés et testés dans des flux produit précis sans transformer une catégorie de capacité large en garantie généralisée.

Pour l’évaluation, cette distinction compte : D[AI]NGEN peut maintenant discuter de comportements concrets en navigateur et en Preview tout en maintenant les affirmations plus larges en cours de vérification.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Examen du fichier avant envoi

Dans les flux de téléversement couverts, un fichier sélectionné peut être retenu pour examen avant que le site d’IA ne le reçoive.

La validation a couvert des workflows IA navigateur sélectionnés dans Chrome. Cela n’établit pas une couverture de tous les navigateurs, destinations IA, chemins de téléversement ou types de fichiers.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Résultats de décision configurés

Les éléments sensibles détectés selon la configuration peuvent produire des résultats d’autorisation, d’expurgation, de demande préalable ou de blocage dans les flux texte et fichiers évalués.

Cela se limite aux motifs configurés dans les flux évalués. Cela n’établit ni un moteur de policy d’entreprise complet ni une application universelle de policy pour l’IA.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Workflow de revue Discovery

Le module Discovery & Classification prend en charge l’analyse et la nouvelle analyse locales, les résultats regroupés, les catégories et signaux de sensibilité, ainsi que les états de revue administrateur avant effet de policy.

La preuve est limitée au workflow visible d’analyse et de revue. Discovery recommande uniquement ; il n’autorise pas l’accès, ne crée pas de policy de manière autonome, ne remédie pas automatiquement et n’applique pas d’enforcement sans validation administrateur.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Cohérence de l’état produit

L’évaluation actuelle valide la cohérence des signaux d’état produit centralisés et du poste avant de présenter l’environnement comme prêt ou protégé.

S’applique uniquement au flux d’état produit évalué. Cela n’établit ni un plan de contrôle SaaS public ni une disponibilité de gestion à l’échelle de l’entreprise.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Contrôles de readiness et de reprise

Les contrôles de readiness, de réinitialisation, de redémarrage, de reprise après reboot et de session protégée du navigateur et de Desktop ont été exercés dans l’environnement d’évaluation actuel.

Il s’agit de preuves de fiabilité limitées aux environnements évalués. Cela n’établit ni fiabilité à l’échelle de l’entreprise, ni prise en charge d’un déploiement managé, ni compatibilité universelle.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Validation Alpha RC

La validation Alpha RC actuelle est terminée dans l’environnement produit évalué.

La validation Alpha RC est limitée au build évalué et n’établit ni disponibilité générale, ni préparation à la production, ni disponibilité d’un installateur, ni déploiement à l’échelle de la flotte.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Accès Workspace à durée limitée

La version Desktop Preview peut rendre des ressources locales sélectionnées disponibles dans un espace de travail autorisé plutôt que de traiter l’accès complet de l’utilisateur au système de fichiers comme un accès de l’IA.

Validé dans un environnement Windows alpha pour des ressources sélectionnées. Cela n’implique ni isolation générale du poste, ni prise en charge universelle du système de fichiers, ni préparation à la production.

L’EXPANSION

Au-delà du navigateur.

D[AI]NGEN Desktop prolonge la même direction de frontière de sécurité au-delà des interactions IA dans le navigateur.

D[AI]NGEN Desktop est disponible aujourd’hui via une installation personnalisée accompagnée pour les déploiements qualifiés. Sa maturité technique reste en PREVIEW.

La version packagée a été lancée le 21 octobre 2026. La distribution en libre-service et la préparation universelle à l’échelle d’une flotte ne sont pas revendiquées.

Une installation personnalisée ne signifie pas que le produit est disponible de manière générale ni prêt pour la production à l’échelle de l’entreprise.

Ressource de l’entreprise
D[AI]NGEN Desktop
AI

DISPONIBLE · VERSION PACKAGÉE

D[AI]NGEN Desktop

Maturité technique : Preview · Version packagée lancée le 21 octobre 2026

LOGIQUE D’EXPANSION

Commencer par le navigateur. Étendre la frontière.

L’extension navigateur est la surface produit actuelle.

Desktop étend le même modèle d’accès spécifique à l’IA aux workflows Windows endpoint.

Discovery et la validation administrateur réduisent la friction de déploiement. La fondation d’administration centralisée validée ouvre la voie vers les policies de groupe et l’administration à l’échelle de la flotte.

Le travail B2B V1 restant comprend l’onboarding complet, une couverture Discovery élargie, des workflows administrateur de demandes plus riches, la gestion à l’échelle de la flotte et une couverture validée plus large.

Des workflows IA supplémentaires peuvent être ajoutés à mesure qu’ils sont validés. Il s’agit d’une direction, et non d’une affirmation selon laquelle les surfaces futures ou l’orchestration de flotte sont déjà implémentées.
NAVIGATEUR · DISPONIBLE MAINTENANT
DESKTOP · PREVIEW
DISCOVERY · MODULE PRODUIT
ADMIN CENTRALE · FONDATION VALIDÉE
POLICY DE GROUPE · FEUILLE DE ROUTE
ORCHESTRATION DE FLOTTE · PLUS TARD
PLUS DE WORKFLOWS IA

POURQUOI CELA PEUT COMPTER

La décision de sécurité suit l’IA partout où elle entre dans le travail.

Le problème sous-jacent n’est pas lié à un seul fournisseur d’IA.

Il apparaît chaque fois qu’un environnement autorisé pour l’utilisateur interagit avec un workflow IA.

La direction produit de D[AI]NGEN consiste à appliquer le même principe de frontière d’accès à des surfaces et workflows validés supplémentaires.

Ceci exprime une stratégie produit, et non une couverture universelle actuelle.

POURQUOI LA VÉRITÉ PRODUIT COMPTE

La discipline de validation fait partie du produit.

D[AI]NGEN distingue le comportement produit vérifié, les fonctionnalités en Preview, les modèles de sécurité conceptuels, la direction de la feuille de route et les capacités encore en cours de validation.

Les capacités détaillées ne sont pas présentées comme généralement disponibles simplement parce qu’elles apparaissent dans des discussions d’architecture, des builds internes, des démonstrations ou des captures d’interface.

Pour un produit de sécurité, cette discipline n’est pas seulement une politique de communication. Elle contribue à réduire l’ambiguïté entre la direction produit et le comportement vérifié.

PREUVE D’EXÉCUTION

L’exécution est séparée de l’ambition.

Les preuves publiques sont volontairement bornées : produit actuel, comportement Preview, workflows validés, objectifs de développement et vérité produit restent distincts.

DISPONIBLE MAINTENANT

Navigateur

Workflows validés avec des services IA sélectionnés.

PREVIEW FONCTIONNELLE

Desktop

Windows Preview validée avec comportement Workspace sur ressources sélectionnées et preuve Alpha RC.

VERSION PACKAGÉE · 21 OCT.

Version Desktop

Version packagée disponible pour des déploiements qualifiés avec installation accompagnée ; pas de distribution en libre-service ni de disponibilité générale revendiquée.

4 WORKFLOWS NAVIGATEUR VALIDÉS

Couverture IA

ChatGPT · Claude · Gemini · Google AI Mode

EN DÉVELOPPEMENT

Feuille de route

Cursor · Perplexity · Qwen · Microsoft Copilot · Grok · DeepSeek · Mistral Le Chat

DISCIPLINE DE VALIDATION

Vérité produit

Les affirmations publiques restent plus étroites que l’ambition produit.

ÉQUIPE

Trois cofondateurs.

L’équipe fondatrice combine les responsabilités CEO, CTO et COO. Les éléments biographiques sont volontairement limités aux informations publiques vérifiées.

CO-FONDATEUR & CEO

Nadav

Direction de l’entreprise et exécution auprès des investisseurs.

CO-FONDATEUR & CTO

Yonathan

Direction technique et développement produit.

CO-FONDATEUR & COO

Mathias

Opérations et exécution go-to-market.

TRACTION

Des conversations commerciales précoces, pas des clients revendiqués.

Environ 10 entreprises sont actuellement en discussion concernant des déploiements pilotes ou de test.

Ces discussions ne sont pas présentées comme des clients, du chiffre d’affaires, un déploiement en production ou un engagement commercial finalisé.

~10 ENTREPRISES · EN DISCUSSION

Discussions pilotes / tests

Conversations d’évaluation précoces uniquement ; aucun client, revenu ou engagement finalisé n’est revendiqué.

MODÈLE COMMERCIAL

La tarification est disponible sur demande.

Le packaging commercial et les hypothèses de tarification indicatives sont partagés uniquement dans le cadre d’échanges qualifiés, produit ou investisseurs.

Aucun prix par poste, prix de package, engagement annuel ou tarif de bon de commande n’est publié à ce stade.

SUR DEMANDE

Tarification

Contactez D[AI]NGEN pour les hypothèses actuelles de packaging commercial.

MODÈLE DE MARCHÉ

Un modèle bottom-up illustratif, pas un fait de marché tiers.

Le modèle investisseur actuel présente l’opportunité comme un modèle de postes bottom-up illustratif, et non comme une étude de marché validée.

Il doit être lu comme une hypothèse commerciale : des postes d’entreprise adressables multipliés par une hypothèse privée de tarification mixte.

ILLUSTRATIF · 6,0 Md$

TAM

25 M de postes d’entreprise adressables selon une hypothèse privée de tarification mixte.

ILLUSTRATIF · 1,2 Md$

SAM

5 M de postes adressables dans le segment d’entreprise modélisé.

ILLUSTRATIF · 12 M$ DE REVENU RÉCURRENT ANNUEL

SOM

50 000 postes selon les mêmes hypothèses bottom-up.

LEVÉE DE FONDS

Levée de 1 M$ pour passer d’un cœur validé à un déploiement B2B reproductible.

L’usage prévu des fonds porte sur l’industrialisation et l’exécution B2B initiale : industrialisation Windows, préparation au déploiement, validation sécurité, déploiements pilotes ou design partners, et premier go-to-market B2B.

Aucune valorisation, aucun pourcentage d’allocation, aucun chiffre d’affaires et aucune clôture de levée ne sont publiés.

CŒUR TECHNIQUE VALIDÉ
INDUSTRIALISATION B2B
DÉPLOIEMENTS PILOTES / DESIGN PARTNERS
PREMIER GO-TO-MARKET B2B

1 M$ · EN COURS

Levée actuelle

La communication de levée se limite au montant actuel et à l’usage prévu des fonds.

Parlez à D[AI]NGEN.

Pour les échanges avec des investisseurs, l’évaluation du produit ou les demandes concernant l’entreprise, contactez contact@daingen.app.