D[AI]NGEN Desktop — Version packagée lancée le 21 octobre 2026 · Disponible pour les déploiements qualifiésDemander une installation →

VUE D’ENSEMBLE DU PRODUIT

Contrôle d’entreprise sur les applications IA, les modèles et l’accès aux données.

D[AI]NGEN offre aux entreprises une couche de contrôle spécifique à l’IA sur les applications, les modèles et les données sensibles. Les collaborateurs conservent leurs droits habituels ; chaque application IA ne reçoit que les ressources explicitement autorisées pour ce workflow IA. Discovery & Classification ajoute une analyse locale et un workflow de revue administrateur avant effet de policy. La gouvernance des usages et des coûts IA est en développement avancé ; l’intégration fournisseur live et l’enforcement de bout en bout restent à valider.

LE PROBLÈME D’ACCÈS

L’autorisation utilisateur n’est pas l’autorisation de l’IA.

Les systèmes d’accès en entreprise ont été conçus autour des personnes, des applications, des appareils et des services. L’IA introduit un problème différent : un employé peut légitimement accéder à des informations sensibles alors que le système d’IA qu’il utilise peut présenter un contexte de confiance entièrement différent.

Sans frontière distincte, l’accès utilisateur peut devenir implicitement un accès de l’IA.

D[AI]NGEN est conçu pour séparer ces décisions sans modifier les permissions Windows ordinaires de l’employé.

QUESTIONS ENTREPRISE

Le produit répond d’abord aux questions de contrôle actuelles.

L’IA introduit deux risques en entreprise : l’exposition de données sensibles et une consommation ou un coût non contrôlé. Le produit D[AI]NGEN actuel se concentre sur la frontière d’autorisation ; la gouvernance des usages et des dépenses est en développement avancé, avec des composants de mesure, attribution, coût, budget, alerte et limite de dépense déjà implémentés et une validation live encore nécessaire.

ACTUEL

Quelles applications IA / quels modèles cet employé ou ce poste peut-il utiliser ?

La disponibilité des applications et modèles IA administrée est incluse dans les workflows gouvernés pris en charge.

ACTUEL · CŒUR VALIDÉ

À quelles données cette application IA précise peut-elle accéder ?

L’application IA reçoit son propre espace de travail et ses ressources approuvés ; l’employé conserve son accès normal.

90 PROCHAINS JOURS

Un employé peut-il demander un accès IA supplémentaire ?

Workflow B2B planifié sous revue administrateur.

90 PROCHAINS JOURS

Un accès peut-il expirer automatiquement ?

Les accès temporaires et leur expiration sont planifiés dans le chemin d’industrialisation B2B.

90 PROCHAINS JOURS

Les admins peuvent-ils définir des policies de groupe et des exceptions ?

Les policies de groupe et les exceptions individuelles restent des workflows administrateur planifiés.

DÉVELOPPEMENT AVANCÉ

L’entreprise peut-elle suivre les usages et les dépenses IA ?

Les composants implémentés incluent la mesure de tokens via les données d’usage de fournisseurs pris en charge, l’attribution par poste, les coûts calculés, les budgets, les alertes et les limites de dépense. L’intégration fournisseur live et l’enforcement de bout en bout restent à confirmer.

EXPANSION PLATEFORME

La plateforme peut-elle gérer des flottes à grande échelle ?

L’orchestration de flotte et l’administration à l’échelle de l’entreprise restent une extension ultérieure.

MODÈLE PRODUIT DE RÉFÉRENCE

L’employé conserve son accès. Chaque application IA reçoit son propre périmètre.

D[AI]NGEN attribue à chaque application IA sa propre frontière d’accès. Les collaborateurs conservent leurs droits habituels sur les données de l’entreprise. Les applications IA ne reçoivent que les ressources explicitement autorisées pour ce workflow IA.

Claude approuvé ne signifie pas Gemini approuvé. Gemini approuvé ne signifie pas ChatGPT approuvé.

L’utilisateur Windows conserve ses droits d’accès habituels. L’application IA reçoit un périmètre d’accès indépendant et plus restreint au lieu d’hériter du contexte d’accès de l’utilisateur.

Une approbation pour une application IA ne se transfère pas automatiquement à une autre.

Finance.xlsx

UTILISATEURAUTORISÉ
ClaudeAPPROUVÉ
GeminiNON APPROUVÉ AUTOMATIQUEMENT
ChatGPTNON APPROUVÉ AUTOMATIQUEMENT

Chaque application IA reçoit son propre périmètre d’accès.

TROIS ACTEURS

L’admin, l’employé et D[AI]NGEN ont des responsabilités différentes.

Le modèle produit sépare qui décide, qui travaille et qui applique le périmètre résultant.

D[AI]NGEN peut découvrir, recommander, appliquer la policy, bloquer, enregistrer et produire une preuve. Il ne doit pas ouvrir automatiquement un accès IA sur la seule base de Discovery.

ADMIN

AUTORITÉ DE DÉCISION

  • Configurer le poste
  • Examiner Discovery
  • Approuver ou refuser
  • Définir l’accès IA

EMPLOYÉ

DROITS UTILISATEUR CONSERVÉS

  • Utiliser ses fichiers normalement
  • Utiliser l’IA dans le périmètre approuvé
  • Demander un accès supplémentaire
  • Ne peut pas élargir seul l’accès IA

D[AI]NGEN

APPLIQUE LE PÉRIMÈTRE

  • Découvrir
  • Recommander
  • Appliquer la policy
  • Bloquer et produire une preuve

ACCÈS IA REFUSÉ PAR DÉFAUT

Le principe par défaut est simple.

L’application IA peut accéder à son espace de travail autorisé et aux ressources explicitement approuvées. Tout le reste du périmètre de données utilisateur reste indisponible pour cette application IA par défaut.

L’employé conserve son accès Windows normal.

ESPACE DE DONNÉES UTILISATEUR

Espace de travail approuvéL’IA PEUT ACCÉDER
Ressource explicitement approuvéeL’IA PEUT ACCÉDER
Tout le resteL’IA NE PEUT PAS ACCÉDER
UTILISATEUR → accès normal conservé

MODULE PRODUIT

Discovery & Classification

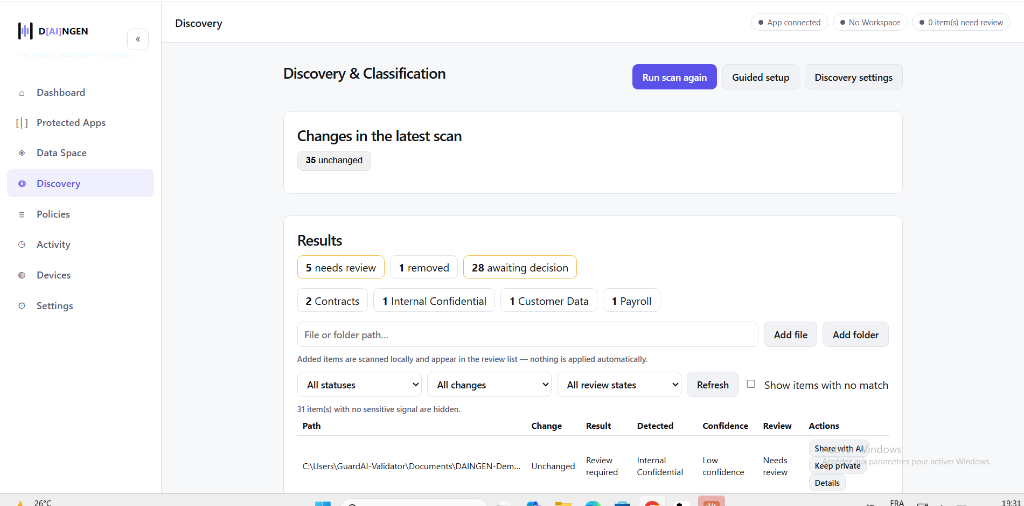
Discovery identifie localement les fichiers, dossiers et signaux de sensibilité pertinents pour l’IA, puis place les éléments nécessitant une attention dans un flux de validation administrateur.

Discovery aide les entreprises à repérer les éléments à traiter et à les organiser dans un workflow de revue. Il s’agit d’une couche d’aide à la décision, pas d’un moteur d’autorisation autonome.

Discovery recommande. L’administrateur décide. Rien n’est appliqué automatiquement.

  • Analyse locale et nouvelle analyse.
  • Résultats regroupés par état de revue.
  • Catégories et signaux de sensibilité.
  • Éléments à revoir ou en attente de décision.
  • Configuration guidée et paramètres Discovery.
  • Validation administrateur avant effet de policy.
L’ADMIN CONTRÔLE LE SCAN

SCAN LOCAL

Analyse et nouvelle analyse de fichiers et dossiers pertinents pour l’IA dans l’environnement gouverné.

RÉSULTATS PAR ÉTAT DE REVUE

Les résultats regroupent les éléments inchangés, supprimés, nécessitant une revue ou en attente de décision.

CATÉGORIES & SIGNAUX

Catégories
Signaux de sensibilité
En attente de décision

Discovery recommande. L’administrateur décide. Rien n’est appliqué automatiquement.

Résultats d’analyse et états de revue Discovery & Classification de D[AI]NGEN

Capture produit fournie par le fondateur montrant le workflow d’analyse et de revue Discovery. Elle illustre le module ; elle n’établit ni autorisation autonome ni classification universelle.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Workflow de revue Discovery

Le module Discovery & Classification prend en charge l’analyse et la nouvelle analyse locales, les résultats regroupés, les catégories et signaux de sensibilité, ainsi que les états de revue administrateur avant effet de policy.

La preuve est limitée au workflow visible d’analyse et de revue. Discovery recommande uniquement ; il n’autorise pas l’accès, ne crée pas de policy de manière autonome, ne remédie pas automatiquement et n’applique pas d’enforcement sans validation administrateur.

WORKFLOW VISIBLE

Analyse et nouvelle analyse

Le module permet de lancer une analyse locale et d’actualiser les résultats lorsque l’environnement change.

REQUISE AVANT POLICY

Revue administrateur

Les classifications et recommandations restent des éléments de revue jusqu’à décision de l’administrateur.

CONFIGURATION INITIALE

Un parcours guidé de l’installation à la policy.

Discovery & Classification est visible dans le produit avec la configuration guidée et les paramètres Discovery. Le chemin plus large d’industrialisation B2B des 90 prochains jours comprend toujours l’installation, le profil métier ou sectoriel, les préférences de confidentialité, la validation administrateur puis l’activation de la policy.

Aucune recommandation n’élargit l’accès IA sans validation.

INSTALLATION
PROFIL MÉTIER
PRÉFÉRENCES DE CONFIDENTIALITÉ
DISCOVERY
RECOMMANDATIONS
VALIDATION ADMIN
POLICY ACTIVE

MODULE PRODUIT

Discovery & Classification

L’analyse locale, les résultats regroupés, les états de revue et les signaux de sensibilité sont visibles dans le module produit.

90 PROCHAINS JOURS

Onboarding guidé

Business Profile, confidentialité, onboarding élargi, recommandations et activation de policy restent des travaux d’industrialisation.

FLUX PRODUIT DE RÉFÉRENCE

Discovery recommande. L’admin décide. La policy s’applique.

Discovery propose une configuration utile. Discovery ne donne jamais d’accès par lui-même.

L’administrateur décide. D[AI]NGEN applique le périmètre d’accès spécifique à l’IA résultant et produit une preuve du comportement.

DISCOVERY / ANALYSE
RECOMMANDATION
DÉCISION ADMIN
POLICY
APPLICATION / PREUVE
LE SCAN RECOMMANDE
L’ADMIN DÉCIDE
LA POLICY S’APPLIQUE

ACCÈS CONTRÔLÉ PAR L’ADMIN

L’employé peut demander. L’administrateur décide.

D[AI]NGEN est conçu pour que les employés ne puissent pas élargir indépendamment le périmètre d’accès d’une application IA.

D[AI]NGEN découvre, recommande, applique, bloque, enregistre et prouve. L’administrateur reste l’autorité pour les décisions d’accès.

  • quelle application IA reçoit l’accès ;
  • quelle ressource ou quel espace de travail est partagé ;
  • si une recommandation est acceptée ;
  • le cas échéant, pendant combien de temps l’accès reste actif.

CARTE PRODUIT

Une couche de contrôle. Plusieurs surfaces produit.

D[AI]NGEN est une couche de contrôle d’entreprise pour les applications IA, les modèles et l’accès aux données. Les surfaces produit sont différentes, mais le principe est le même :

l’accès de l’IA doit être traité comme une décision de sécurité distincte de l’accès utilisateur.

ACTUEL · DISPONIBLE MAINTENANT

Extension navigateur

Même principe de sécurité D[AI]NGEN

PREVIEW

Desktop

EXTENSION NAVIGATEUR

Actuel

La première surface produit disponible, via accès privé.

DESKTOP WINDOWS

Preview

Étend le même modèle d’accès spécifique à l’IA aux workflows endpoint. Aucune surface produit future n’est revendiquée.

MODULES PRODUIT / VISION PLATEFORME

Le cœur actuel, les 90 prochains jours et l’expansion plateforme sont distincts.

L’histoire plateforme de D[AI]NGEN est volontairement étagée : le contrôle des applications/modèles IA et de l’accès aux données, plus le module de revue Discovery, sont actuels ; l’industrialisation B2B et les workflows administrateur viennent ensuite ; la gouvernance des usages et des coûts est en développement avancé ; la flotte et la gouvernance endpoint plus large restent en expansion ultérieure.

ACTUEL

CŒUR ACTUEL

  • Contrôle des applications et modèles IA
  • Accès aux données spécifique à l’IA
  • Discovery & Classification
  • Scan local / nouvelle analyse
  • États de revue et signaux de sensibilité
  • Protection navigateur validée
  • Windows Desktop · packaged release (Preview maturity)
  • Modèle Workspace protégé
  • Fondation d’administration centrale
  • Application au poste
  • Fondation décision / preuve
PLANIFIÉ

90 PROCHAINS JOURS

  • Packaging reproductible / déploiement
  • Installation guidée / onboarding pilote
  • Hardening et readiness pilote
  • Business Profile
  • Préférences de confidentialité
  • Inventaire applications, Workspaces et ressources élargi
  • Demandes d’accès
  • Accès temporaires, policies de groupe et exceptions
  • Couverture Discovery élargie
  • Couverture IA validée plus large
EN VALIDATION

DÉVELOPPEMENT AVANCÉ

  • Mesure de tokens via données fournisseur prises en charge
  • Attribution par poste + coûts calculés
  • Budgets, alertes et limites de dépense
  • À confirmer : intégration fournisseur live
  • À confirmer : attribution organisationnelle / livraison des alertes
  • À confirmer : enforcement E2E des dépenses
  • Plus tard : orchestration de flotte / redaction avancée / agents

Contrôlez ce que l’IA peut utiliser. Contrôlez ce à quoi l’IA peut accéder. Contrôlez la façon dont l’IA est consommée.

La gouvernance des usages et des coûts est en développement avancé ; les composants sont implémentés, mais l’intégration live et l’enforcement E2E restent à valider.

EN PRATIQUE

À quoi ressemble la frontière en pratique.

Le même principe produit devient plus facile à évaluer lorsqu’il est rattaché à des situations concrètes : envoyer un fichier sélectionné à une IA, revoir un texte sensible pris en charge, ou donner à un workflow IA de bureau accès à des ressources locales sélectionnées.

COUVERTURE IA

La couverture est séparée selon l’état de validation.

Les workflows navigateur validés, les environnements Preview et les objectifs de développement sont suivis séparément afin que la feuille de route ne soit jamais présentée comme une protection actuelle.

VALIDÉ

Navigateur

ChatGPT · Claude · Gemini · Google AI Mode

PREVIEW

Desktop

Claude Desktop

EN DÉVELOPPEMENT

Feuille de route

Cursor · Perplexity · Qwen · Microsoft Copilot · Grok · DeepSeek · Mistral Le Chat

POURQUOI CE PROBLÈME EXISTE MAINTENANT

L’IA change le sens de l’accès.

Les contrôles d’accès en entreprise ont été conçus autour d’identités, d’applications, d’appareils, de services et de ressources connus.

L’IA introduit un autre acteur dans le workflow.

Un employé peut être correctement autorisé à accéder à des informations sensibles de l’entreprise alors que l’application ou l’agent IA qu’il utilise fonctionne dans un contexte de confiance, avec une destination, un modèle de traitement ou une finalité différents.

La question d’autorisation change donc. Elle ne consiste plus seulement à savoir : « Cet utilisateur peut-il accéder à ces données ? » Elle devient également : « Ce système d’IA doit-il recevoir ces données dans ce contexte ? »

D[AI]NGEN est construit autour de cette seconde question.

UN EXEMPLE CONCRET

L’autorisation appartient à l’employé, pas automatiquement à l’IA.

Prenons un employé autorisé à ouvrir un contrat client, un modèle financier ou un espace de projet interne.

Cette autorisation appartient à l’employé. Elle n’établit pas automatiquement que chaque application ou agent IA utilisé par cet employé doit recevoir les mêmes informations.

D[AI]NGEN existe pour créer une frontière distincte pour cette décision.

À QUI S’ADRESSE D[AI]NGEN

Conçu pour les organisations qui définissent leur frontière de sécurité IA.

D[AI]NGEN est pertinent pour les organisations qui se demandent comment l’utilisation de l’IA par les employés doit s’intégrer à leurs exigences existantes en matière de sécurité, d’accès, de gouvernance des données et de gestion des risques.

Les évaluateurs potentiels peuvent inclure :

  • les responsables de la sécurité ;
  • les équipes IT et endpoint ;
  • les équipes de sécurité des données ;
  • les équipes de gouvernance et de gestion des risques ;
  • les équipes responsables de l’adoption de l’IA en entreprise.

MODÈLE DE SÉCURITÉ CONCEPTUEL

Le modèle D[AI]NGEN

Le modèle D[AI]NGEN place un point de décision entre les données de l’entreprise et l’IA. L’identité, le contexte des données, la destination et la policy sont des éléments pertinents pour cette décision.

Le modèle public utilise ALLOW, REDACT et DENY pour décrire des résultats de sécurité possibles. Il s’agit d’une représentation conceptuelle de la direction de la plateforme, et non d’une affirmation selon laquelle chaque capacité sous-jacente est déjà disponible de manière générale.

Données de l’entreprise
D[AI]NGEN
Contexte / Policy
Décision
IA

ALLOW

Autoriser conceptuellement l’interaction.

REDACT

Retirer conceptuellement le contenu sensible avant de poursuivre.

DENY

Empêcher conceptuellement l’interaction.

VÉRITÉ PRODUIT V2

Un statut de capacité large n’est pas identique à un comportement validé.

D[AI]NGEN distingue désormais une catégorie de capacité large d’un comportement plus précis, validé dans un flux produit spécifique.

Une capacité large peut rester UNKNOWN pendant qu’un comportement limité et étayé est décrit avec son périmètre explicite. Cette approche rend la communication publique plus précise sans surestimer la maturité du produit.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Contrôle des applications et modèles IA

Dans les workflows gouvernés pris en charge, une policy contrôlée par l’administrateur peut définir quelle application IA ou quel modèle peut être utilisé par un employé ou un poste.

Limité aux workflows navigateur/Desktop gouvernés et pris en charge. Cela ne revendique pas le contrôle de chaque application IA, modèle, fournisseur ou environnement non géré.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Examen du fichier avant envoi

Dans les flux de téléversement couverts, un fichier sélectionné peut être retenu pour examen avant que le site d’IA ne le reçoive.

La validation a couvert des workflows IA navigateur sélectionnés dans Chrome. Cela n’établit pas une couverture de tous les navigateurs, destinations IA, chemins de téléversement ou types de fichiers.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Résultats de décision configurés

Les éléments sensibles détectés selon la configuration peuvent produire des résultats d’autorisation, d’expurgation, de demande préalable ou de blocage dans les flux texte et fichiers évalués.

Cela se limite aux motifs configurés dans les flux évalués. Cela n’établit ni un moteur de policy d’entreprise complet ni une application universelle de policy pour l’IA.

VALIDÉ · PÉRIMÈTRE LIMITÉ

Accès Workspace à durée limitée

La version Desktop Preview peut rendre des ressources locales sélectionnées disponibles dans un espace de travail autorisé plutôt que de traiter l’accès complet de l’utilisateur au système de fichiers comme un accès de l’IA.

Validé dans un environnement Windows alpha pour des ressources sélectionnées. Cela n’implique ni isolation générale du poste, ni prise en charge universelle du système de fichiers, ni préparation à la production.

FEUILLE DE ROUTE ULTÉRIEURE

Partage partiel de document

L’expurgation plus large de documents et de PDF est une direction ultérieure ; le comportement actuellement validé se limite aux éléments texte pris en charge.

DISPONIBLE MAINTENANT

Commencer dans le navigateur.

L’extension navigateur D[AI]NGEN est la surface produit actuelle et la première implémentation concrète de la frontière D[AI]NGEN.

Elle constitue l’expérience produit actuelle pour les organisations qui évaluent un accès IA contrôlé dans les workflows basés sur le navigateur.

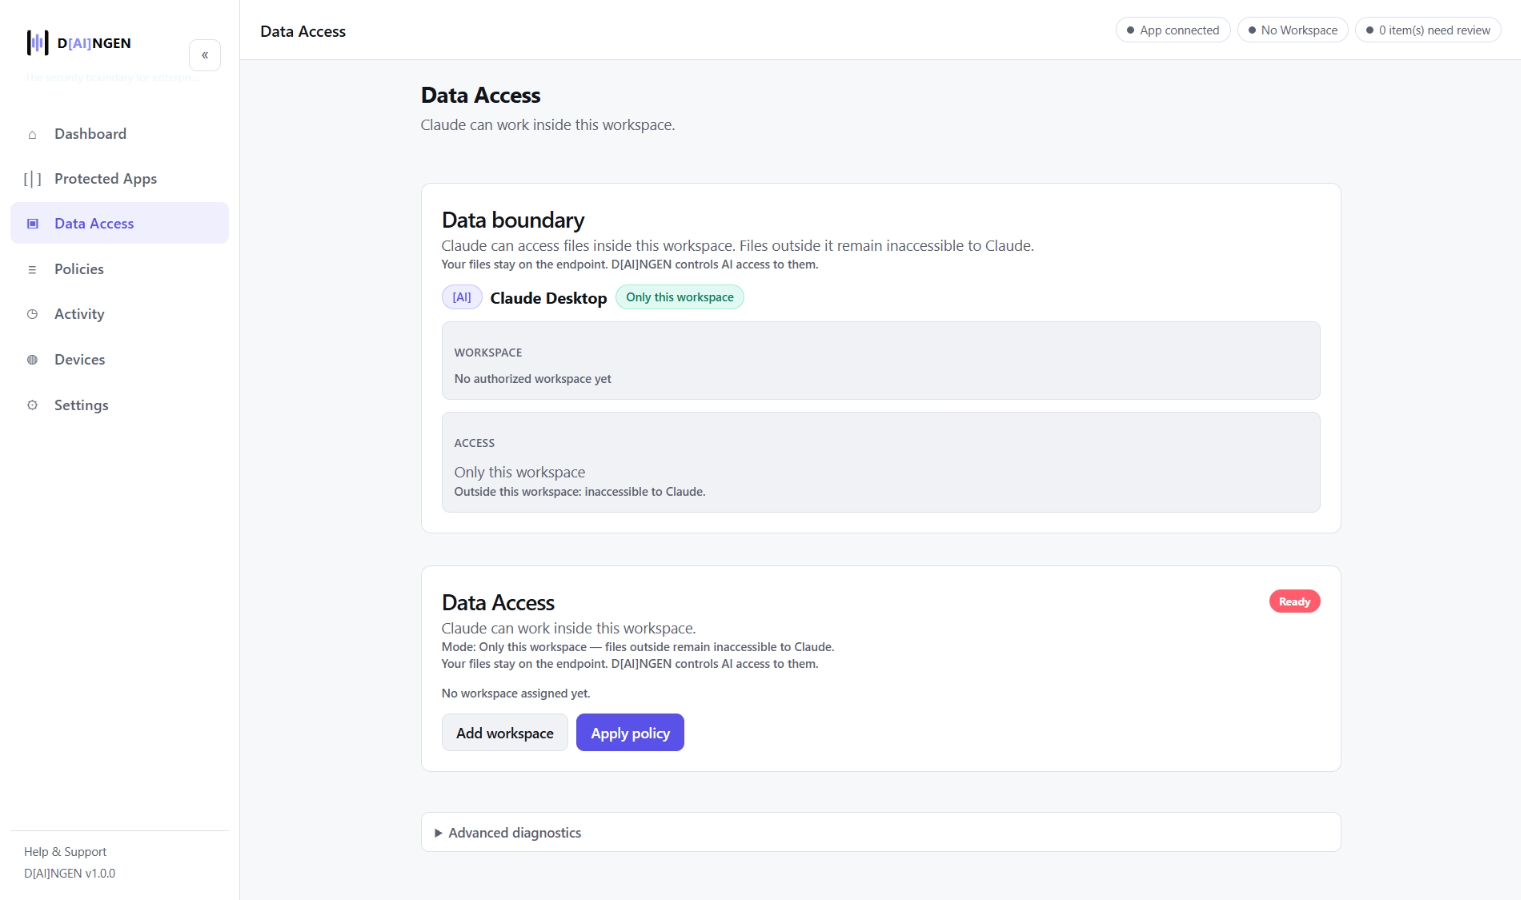
Vue de l’accès aux données dans l’extension navigateur D[AI]NGEN

DISPONIBLE · VERSION PACKAGÉE

La frontière s’étend aux workflows Windows endpoint.

D[AI]NGEN Desktop est la surface Windows endpoint en Preview. Elle étend le même modèle d’accès spécifique à l’IA au-delà des interactions IA dans le navigateur et vers les workflows au niveau du poste de travail.

La version packagée de D[AI]NGEN Desktop a été lancée le 21 octobre 2026 et est disponible pour des déploiements qualifiés avec installation accompagnée. Sa maturité technique reste en Preview ; aucune distribution en libre-service ni préparation universelle à la production n’est revendiquée.

Ressource de l’entreprise
D[AI]NGEN Desktop
AI

FONDATION D’ADMINISTRATION CENTRALISÉE

Application au poste avec intention administrative centrale.

Une première fondation d’administration centralisée a été validée. L’intention administrative peut être transmise à un poste rattaché et appliquée localement.

Le poste reste responsable de la réalité du système de fichiers local et de l’état d’application. L’administration centrale peut recevoir les métadonnées d’exécution sûres et la preuve produit nécessaires à la revue.

INTENTION ADMIN
POSTE RATTACHÉ
ÉTAT D’ACCÈS LOCAL
PREUVE PRODUIT

VALIDÉ · PÉRIMÈTRE LIMITÉ

Fondation initiale d’administration centralisée

Une première fondation d’administration centralisée a été validée : l’intention administrative peut être transmise à un poste rattaché et appliquée localement.

Il s’agit uniquement d’une fondation initiale. Elle n’établit ni gestion multi-postes complète, ni policy de groupe à grande échelle, ni workflow centralisé de demandes, ni orchestration de flotte.

CHEMIN D’INDUSTRIALISATION

D’un cœur produit validé vers un produit B2B.

L’objectif actuel d’ingénierie passe de la preuve du modèle central de contrôle d’accès à la reproductibilité du déploiement, de la configuration, de la reprise et de l’administration pour un usage B2B.

La validation Alpha RC actuelle est terminée dans l’environnement produit évalué. Le packaging de l’installateur Windows constitue la prochaine étape d’industrialisation ; il n’est pas présenté comme un installateur accessible aux clients ni comme une disponibilité générale.

PRODUIT NAVIGATEUR VALIDÉ
WINDOWS PREVIEW FONCTIONNELLE
FONDATION D’ADMIN CENTRALE
VALIDATION ALPHA RC
VERSION PACKAGÉE · 21 OCT.
DÉPLOIEMENT B2B

DÉCISION VS APPLICATION

Une approbation n’est pas une preuve d’application.

Une décision de gestion et un état appliqué au poste ne sont pas traités comme la même chose.

Le modèle produit exige l’application au poste de l’état d’accès prévu avant que cet état ne soit considéré comme effectif.

90 PROCHAINS JOURS · DEMANDES D’ACCÈS

L’employé demande. L’administrateur approuve. Le poste applique.

Le workflow B2B planifié comprend les demandes d’accès de l’employé, la revue administrateur, le choix de l’application IA, le choix de la ressource ou de l’espace de travail autorisé, le choix de la durée, l’application de la policy et l’expiration automatique lorsque l’accès est temporaire.

À l’expiration, l’état d’accès précédent doit être restauré. Les employés ne peuvent ni approuver ni élargir eux-mêmes leur accès IA.

Les policies par groupe et exceptions individuelles restent dans la feuille de route administrateur des 90 prochains jours. Un fonctionnement initial poste par poste est acceptable ; l’orchestration à l’échelle de la flotte reste une expansion plateforme.

DEMANDE UTILISATEUR
REVUE ADMIN
CHOIX DE L’APPLICATION IA
CHOIX DU PÉRIMÈTRE
CHOIX DE LA DURÉE
POLICY APPLIQUÉE
EXPIRATION RESTAURE L’ÉTAT INITIAL

90 PROCHAINS JOURS

Demandes d’accès

Les employés peuvent demander un accès IA supplémentaire, mais ne peuvent pas l’approuver eux-mêmes.

90 PROCHAINS JOURS

Accès temporaires

L’accès temporaire est destiné à expirer et à restaurer l’état précédent après validation administrateur.

90 PROCHAINS JOURS

Policy par groupe

Les policies de type Finance, RH, Ingénierie et Direction sont planifiées sous contrôle administrateur.

90 PROCHAINS JOURS

Exceptions individuelles

Les exceptions gérées par l’administrateur sont planifiées avec les policies de groupe.

DIRECTION DE LA PLATEFORME

Un modèle, plusieurs surfaces.

L’extension navigateur et Desktop sont deux surfaces produit différentes construites autour de la même idée : l’accès de l’IA doit être traité comme une décision de sécurité distincte.

DISPONIBLE MAINTENANT

Extension navigateur

La surface produit D[AI]NGEN actuelle.

DISPONIBLE · VERSION PACKAGÉE

Desktop

Version packagée lancée le 21 octobre 2026. Disponible pour des déploiements qualifiés avec installation accompagnée. Maturité technique : Preview.

EXPANSION PLATEFORME

Gouvernance des usages et des coûts IA

L’IA introduit deux risques en entreprise : l’exposition de données sensibles et une consommation ou un coût non contrôlé. D[AI]NGEN traite aujourd’hui la frontière d’autorisation tandis que la gouvernance des usages et des dépenses a atteint un développement avancé.

Les composants implémentés incluent la mesure de tokens à partir des données d’usage de fournisseurs pris en charge, la logique d’attribution par poste, les coûts calculés, les composants de budget, d’alerte et de limite de dépense.

L’intégration réelle aux fournisseurs, l’attribution organisationnelle live, la livraison des alertes et l’enforcement de bout en bout des dépenses restent à confirmer ; les coûts estimés ne sont pas présentés comme une facturation fournisseur auditée.

COMPOSANTS IMPLÉMENTÉS

Mesure des usages

La mesure de tokens utilise les données d’usage de fournisseurs pris en charge lorsqu’elles sont disponibles ; il ne s’agit pas d’un suivi universel des tokens des chats navigateur.

COMPOSANTS IMPLÉMENTÉS

Attribution des coûts

La logique d’attribution par poste et les coûts calculés sont implémentés ; l’attribution organisationnelle live reste à confirmer.

COMPOSANTS IMPLÉMENTÉS

Budgets, alertes et limites de dépense

Les composants de budget, d’alerte et de limite de dépense sont implémentés ; la livraison des alertes et l’enforcement de bout en bout restent en validation.

COMMENT ÉVALUER D[AI]NGEN

Évaluez la frontière, pas l’argument marketing.

Une démonstration ciblée doit rendre la frontière visible : partir d’un état protecteur, choisir le contexte métier, exécuter Discovery, revoir les recommandations, approuver l’espace de travail ou les ressources, appliquer la protection, puis comparer l’accès utilisateur à l’accès IA non approuvé.

La preuve doit montrer la décision et l’état résultants. Les workflows de demande d’accès supplémentaire peuvent être évalués comme une direction B2B des 90 prochains jours lorsqu’ils ne font pas partie de la surface produit validée actuelle.

L’accès à l’extension navigateur est disponible via accès privé. Desktop est disponible aujourd’hui via une installation personnalisée accompagnée pour les déploiements qualifiés.

ÉTAT PROTECTEUR
CONTEXTE MÉTIER
DISCOVERY
RECOMMANDATIONS
REVUE ADMIN
PÉRIMÈTRE APPROUVÉ
APPLICATION
L’UTILISATEUR PEUT ACCÉDER
IA NON APPROUVÉE BLOQUÉE
PREUVE

Donnez à l’IA sa propre frontière.