PRODUIT ACTUEL
L’extension navigateur D[AI]NGEN
DISPONIBLE MAINTENANT · ACCÈS PRIVÉ
L’extension navigateur est la première surface produit disponible de D[AI]NGEN. Elle applique le modèle plus large de contrôle d’accès des applications IA aux interactions IA dans le navigateur, sans réduire D[AI]NGEN à un simple outil de sécurité des téléversements.
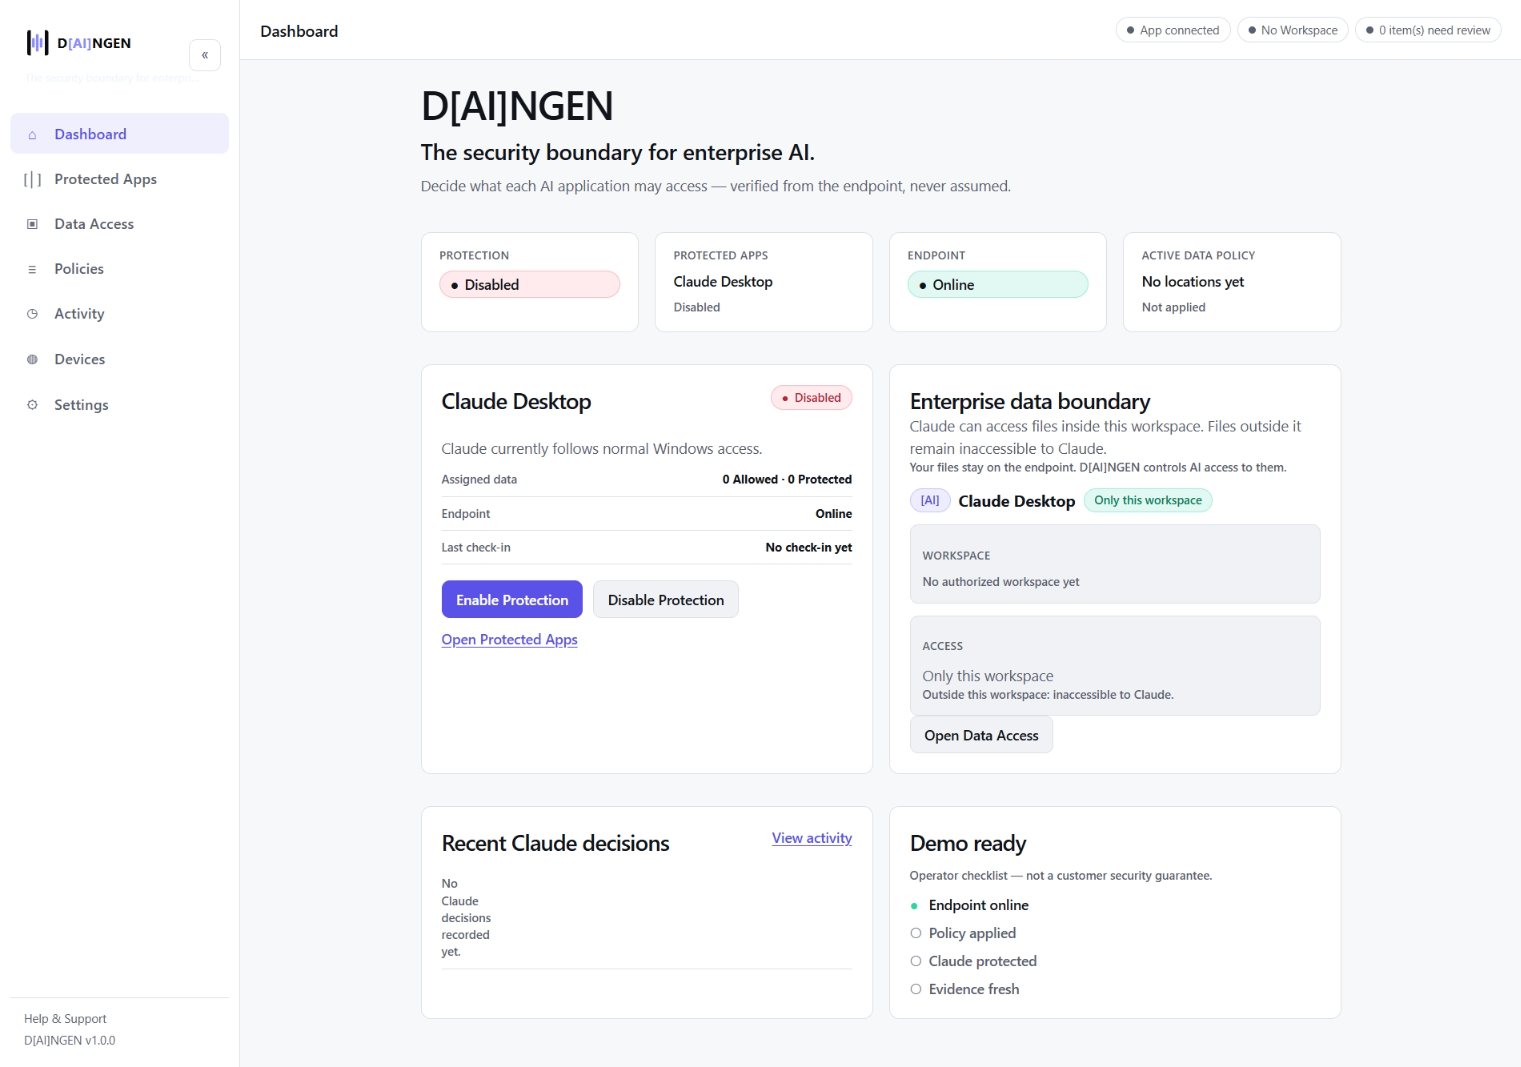
État du produit et contexte de protection actuel.
LA PREMIÈRE SURFACE
L’IA dans le navigateur est l’endroit où la première frontière disponible devient visible.
Pour de nombreux employés, le navigateur est le premier point de rencontre entre les informations de l’entreprise et l’IA.
L’extension navigateur D[AI]NGEN introduit une décision distincte avant que des données sélectionnées n’entrent dans le workflow IA protégé.
Le navigateur est la surface produit actuelle, pas la définition complète de la couche de contrôle d’accès D[AI]NGEN.
WORKFLOWS NAVIGATEUR ACTUELLEMENT VALIDÉS
Le périmètre d’évaluation est volontairement limité.
L’évaluation navigateur actuelle comprend des workflows sélectionnés avec ChatGPT, Claude, Gemini et Google AI Mode. Il ne s’agit pas d’une matrice universelle de prise en charge des fournisseurs.
WORKFLOWS NAVIGATEUR ACTUELLEMENT VALIDÉS
Workflow navigateur validé

ChatGPT
Workflow navigateur validé
Claude
Workflow navigateur validé
Workflow navigateur validé
Il ne s’agit pas d’une matrice universelle de prise en charge des fournisseurs. La couverture varie selon la surface produit, le workflow, le type de fichier et le comportement configuré.
Les noms et marques de tiers appartiennent à leurs propriétaires respectifs. Leur utilisation n’implique aucune affiliation, sponsorisation ni approbation.
CONTEXTE D’ACCÈS
L’accès aux données est une décision distincte
D[AI]NGEN est conçu autour d’un accès explicite de l’IA plutôt que d’un accès hérité de l’utilisateur.
Un utilisateur peut être autorisé à travailler avec des fichiers et ressources de l’entreprise. Cela ne signifie pas automatiquement qu’une application IA doit recevoir le même périmètre d’accès.
Dans les flux validés, le contenu pris en charge peut être examiné et une décision configurée peut déterminer le chemin d’envoi résultant.
L’expérience produit rend cette distinction visible.
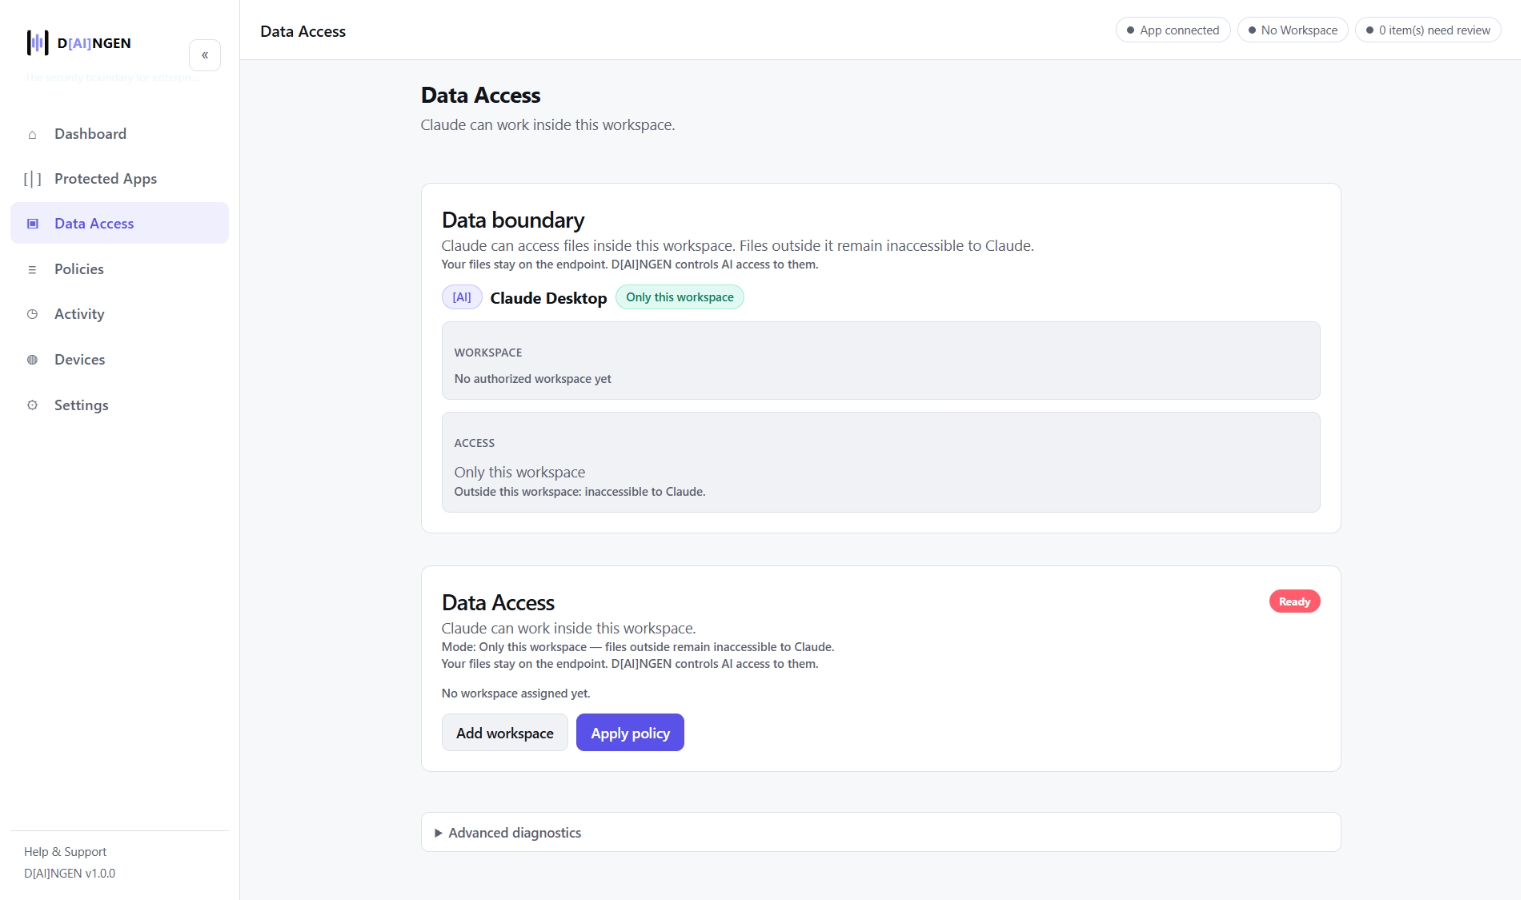
Montre comment D[AI]NGEN représente l’accès aux données de l’entreprise dans l’expérience produit. Les captures illustrent l’expérience produit sans prouver indépendamment chaque mécanisme de sécurité.
MODÈLE DE SÉCURITÉ CONCEPTUEL
La policy avant l’accès de l’IA
Le modèle D[AI]NGEN place la policy avant l’accès de l’IA.
L’identité, le contexte des données, la destination et la policy doivent faire partie du processus de décision avant que les informations de l’entreprise n’atteignent un système d’IA.
Le modèle de sécurité public exprime les décisions sous la forme ALLOW, REDACT ou DENY. Les capacités sous-jacentes restent soumises à validation avant d’être présentées comme des fonctionnalités disponibles.
ALLOW
Autoriser conceptuellement l’interaction.
REDACT
Retirer conceptuellement le contenu sensible avant de poursuivre.
DENY
Empêcher conceptuellement l’interaction.
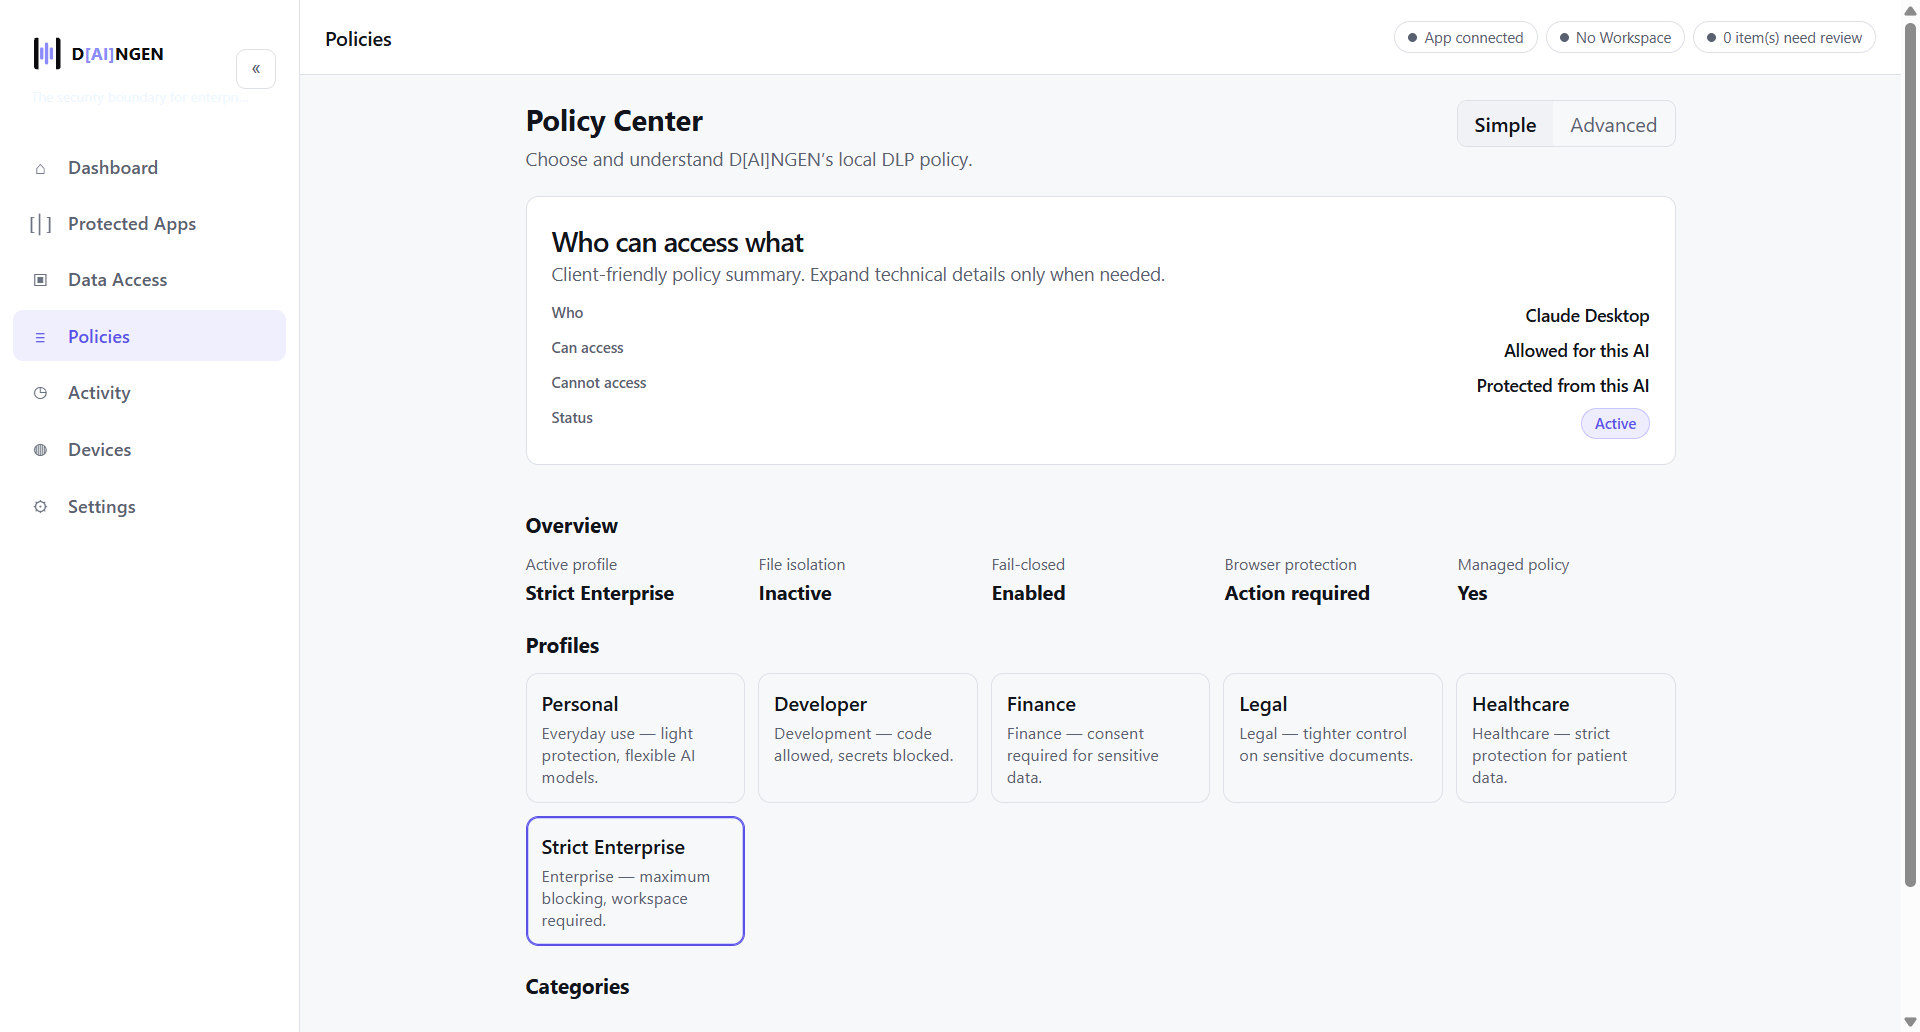
Contexte produit orienté policy et décisions. Les captures illustrent l’expérience produit sans prouver indépendamment chaque mécanisme de sécurité.
MODULE PLATEFORME
Discovery & Classification prend en charge la configuration et la revue.
Discovery identifie localement les fichiers, dossiers et signaux de sensibilité pertinents pour l’IA, puis place les éléments nécessitant une attention dans un flux de validation administrateur.
Le module prend en charge le modèle d’accès gouverné sur les surfaces produit. Il recommande un contexte ; il n’autorise pas l’accès et n’applique pas de policy par lui-même.
LECTURE DU PRODUIT
Ce que l’expérience produit est conçue pour rendre visible.
La capture du tableau de bord montre l’état du produit et le contexte de protection actuel. La capture Data Access montre comment D[AI]NGEN représente l’accès aux données de l’entreprise dans l’expérience produit. La capture Policy présente le contexte produit et les décisions orientés policy.
L’interface aide à communiquer le modèle D[AI]NGEN. Un état d’interface ou une capture d’écran ne constitue pas, à lui seul, une preuve de chaque mécanisme de sécurité sous-jacent.
COMPORTEMENT VALIDÉ
Ce que le flux navigateur actuel a validé.
Les preuves disponibles pour l’extension navigateur couvrent désormais l’évaluation, la connectivité, la persistance et la revue de fichiers. Elles restent plus limitées qu’une matrice de capacités complète.
Ces affirmations décrivent des flux évalués précis. Elles ne transforment pas les catégories de capacités plus larges en fonctionnalités disponibles vérifiées.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Évaluation dans le profil standard
L’évaluation actuelle de l’extension navigateur fonctionne dans le profil Chrome standard de l’utilisateur.
S’applique à l’évaluation actuelle en accès privé. Cela n’établit pas la prise en charge d’autres navigateurs ni de modèles de déploiement de profils gérés.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Persistance de session
L’évaluation validée de l’extension navigateur reste opérationnelle après un redémarrage du navigateur et une reprise de session utilisateur.
Validé dans l’environnement d’évaluation actuel. Il ne s’agit pas d’une garantie générale de persistance ou de reprise sur tous les systèmes d’exploitation ou configurations d’entreprise.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Vérification de la connectivité de protection
L’extension navigateur évaluée vérifie la connectivité avec la couche de protection locale avant d’afficher un état de protection connectée.
Décrit un comportement de vérification d’état validé dans l’évaluation actuelle. Ce n’est pas une revendication d’application ininterrompue ni de disponibilité publique d’un plan de contrôle réseau.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Frontière des ressources approuvées
Dans le flux d’évaluation validé, une ressource approuvée peut entrer dans le workflow IA protégé tandis qu’une ressource hors de la frontière approuvée est refusée.
Limité au comportement de frontière approuvée observé dans l’évaluation. Cela n’établit pas une application universelle de policy sur toutes les ressources, destinations ou tous les flux navigateur.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Examen du fichier avant envoi
Dans les flux de téléversement couverts, un fichier sélectionné peut être retenu pour examen avant que le site d’IA ne le reçoive.
La validation a couvert des workflows IA navigateur sélectionnés dans Chrome. Cela n’établit pas une couverture de tous les navigateurs, destinations IA, chemins de téléversement ou types de fichiers.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Inspection des fichiers texte
Les fichiers texte pris en charge peuvent être inspectés selon des motifs de contenu sensible configurés avant la décision d’envoi.
Validé pour les flux de fichiers texte pris en charge. Cela n’établit pas d’extraction ni de classification pour les PDF, les fichiers Office, les images ou tous les autres formats.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Traitement explicite du risque inconnu
Les formats de fichiers non pris en charge sont identifiés comme non analysés et peuvent exiger une décision d’envoi explicite distincte.
La validation comprenait des exemples .xlsx et .pdf dans l’évaluation alpha. Cela ne crée pas de revendication DLP pour ces formats.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Pas de repli silencieux vers l’original
Si le fichier sélectionné ne peut pas être examiné ou restitué par le chemin approuvé, le flux évalué peut arrêter l’envoi au lieu de transmettre silencieusement le fichier original.
S’applique aux chemins de téléversement couverts et évalués dans la matrice alpha. Il ne s’agit pas d’une garantie universelle de blocage réseau.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Résultats de décision configurés
Les éléments sensibles détectés selon la configuration peuvent produire des résultats d’autorisation, d’expurgation, de demande préalable ou de blocage dans les flux texte et fichiers évalués.
Cela se limite aux motifs configurés dans les flux évalués. Cela n’établit ni un moteur de policy d’entreprise complet ni une application universelle de policy pour l’IA.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Option de copie expurgée
Pour les éléments texte pris en charge, le flux évalué peut produire une copie expurgée à envoyer plutôt que de transmettre le contenu original.
Limité au contenu texte pris en charge et au traitement des motifs configurés. Cela ne garantit ni la détection ni l’expurgation de tous les formats ou types de données sensibles.
VALIDÉ · PÉRIMÈTRE LIMITÉ
Enregistrements de décision
Les décisions d’inspection évaluées peuvent créer un enregistrement d’audit sans reproduire le contenu secret détecté.
Il s’agit d’un comportement d’audit limité, et non d’une revendication d’auditabilité complète, d’intégration SIEM ou de gestion de journaux d’entreprise.
ACCÈS PRIVÉ
Pourquoi un accès privé ?
L’extension navigateur est actuellement distribuée via accès privé pendant que D[AI]NGEN poursuit la validation du comportement produit, de la documentation et de l’expérience d’évaluation.
L’accès privé permet aux échanges produit de rester alignés sur les capacités du build actuellement validé.
ÉTAT DU PRODUIT
État actuel du produit
DISPONIBLE VIA ACCÈS PRIVÉ
Extension navigateur
L’extension navigateur est le produit D[AI]NGEN actuel destiné à la production. Les capacités détaillées ne sont publiées qu’après validation.
ÉVALUATION
À quoi sert une évaluation.
Les organisations qui évaluent l’extension navigateur peuvent examiner l’expérience produit actuelle, comprendre le modèle de frontière de sécurité D[AI]NGEN et discuter du comportement validé du build disponible.
Les descriptions détaillées des capacités doivent continuer à provenir de la documentation produit vérifiée plutôt que d’hypothèses fondées sur des captures d’écran ou des schémas d’architecture.